【能動的サイバー防御法への対応】インフラ運用の負荷を軽減する「運用自動化」とは?
サイバー攻撃の高度化・巧妙化に伴い、企業には従来以上に迅速かつ的確なインシデント対応が求められています。
こうした状況を背景に、政府はサイバー攻撃への対応能力を強化するため、「能動的サイバー防御」の実現に向けた取り組みを進めています。
2025年5月に、いわゆる「能動的サイバー防御」を実現するための関連法(正式名称:重要電子計算機に対する不正な行為による被害の防止に関する法律/通称:サイバー対処能力強化法、および整備法)が成立しました。
以下、本記事では「能動的サイバー防御法」と表記します。
これにより、重要な社会インフラを担う事業者などを対象に、特定の機器に関する届出やサイバー攻撃を受けた際の報告などが制度化されました。
これにより、対象となる事業者には、システムの構成情報を正確に把握することや、インシデント発生時に迅速に情報を収集・報告できる運用体制の整備が求められます。
しかし、すでに複数の監視・運用管理システムを導入している企業にとって、法対応のために既存システムを大幅に改修することは、コストや開発期間の面で大きな負担になりかねません。
そこで注目したいのが、既存のシステムを活かしながら、システム間の連携や情報収集、通知、記録といった運用業務を自動化するアプローチです。
本記事では、能動的サイバー防御法の概要と企業に求められる対応、そして運用自動化サービス「Kompiraシリーズ」を活用して、インフラ運用の負荷を軽減する方法について解説します。
1.能動的サイバー防御法とは?企業に求められる対応
能動的サイバー防御とは、サイバー攻撃による被害が発生してから対応するだけでなく、攻撃の兆候を早期に把握し、被害を未然に防ぐことを目指す取り組みです。
能動的サイバー防御の中核(通信情報の利用や攻撃元サーバーへのアクセス・無害化措置など)は「国(政府・警察・自衛隊等)」が主体となって行う措置であり、民間企業に求められるのは「それを支えるための事前届出・インシデント報告・情報共有の体制整備」です。
従来のサイバーセキュリティ対策では、ファイアウォールやEDRなどによる防御、インシデント発生後の調査・復旧が中心でした。
一方、能動的サイバー防御では、政府と民間企業が連携し、攻撃情報や脅威情報を共有することで、サイバー攻撃への対処能力を高めることが重視されています。
その実現に向けて、2025年5月に「サイバー対処能力強化法」および関連する整備法が成立しました。
同法では、特別社会基盤事業者などを対象に、主に以下のような制度が設けられています。
- 特定重要電子計算機の届出
対象となる重要な電子計算機に関する情報を届け出る - インシデントの報告
法律で定められたサイバー攻撃などの事象について、政府への報告を行う - 官民連携・情報共有政府と事業者がサイバー攻撃に関する情報を共有し、対応能力を高める
なお、すべての企業に一律に同じ義務が課されるわけではありません。
届出・報告義務などは、法律上の指定を受けた事業者や対象となる機器・事象に応じて適用されます。
ただし、直接の指定事業者ではない企業であっても、重要インフラ企業と取引のあるサプライチェーンの一員としてのセキュリティ要件の厳格化や、将来的な対象拡大への備え、さらには日々の運用負荷軽減という観点から、同様の体制整備が求められつつあります。
こうした制度への対応に加え、企業には自社のシステム構成やセキュリティ状況を把握し、必要な情報を迅速に収集・共有できる運用体制を整えることが重要になります。
2. 能動的サイバー防御法への対応で何が大変なのか?
法対応を進めるうえで、特に課題となるのが「情報の収集・管理」と「インシデント発生時の対応」です。
具体的には、次のような業務が発生します。
①システム構成・資産情報の把握
対象となる機器の情報を届け出るためには、製品名や製造者名、システム構成などを正確に把握しておく必要があります。
しかし、企業のインフラ環境では、サーバーやネットワーク機器、クラウドサービスなどが複雑に組み合わさっています。
例えば、次のような状況は珍しくありません。
「先月ファイアウォールを1台入れ替えたが、資産管理台帳には反映されていない」
「複数の拠点にあるネットワーク機器の情報を、それぞれの担当者に確認しなければならない」
こうした環境では、必要な情報を収集・整理するだけでも多くの工数が発生します。
また、システムの構成変更が発生するたびに情報を更新しなければ、管理情報と実際の環境にずれが生じる可能性があります。
② インシデント発生時の迅速な情報収集・報告
サイバー攻撃を受けた際には、発生した事象や影響範囲を把握し、必要な情報を整理したうえで報告・連絡を行う必要があります。
しかし、複数の監視システムやログ管理システムを利用している場合、情報が各システムに分散していることも少なくありません。
例えば、深夜2時に不審な通信を検知した場合、次のような対応が必要になる可能性があります。
• どのシステム・機器で発生した事象なのかを確認する
• 関連するアラートやログを収集する
• 対応が必要な事象かどうかを判断する
• 担当者や関係部署に連絡する
• 対応状況や判断内容を記録する
これらをすべて人手で行う場合、担当者の負担が増えるだけでなく、情報収集の遅れや連絡漏れにつながるリスクもあります。
そのため、インシデント発生時の対応手順や連絡経路をあらかじめ整備し、迅速に実行できる仕組みを構築しておくことが重要です。
3. 法対応のために既存システムを大幅に改修する必要はない
能動的サイバー防御法への対応を考えたとき、新しいセキュリティ製品や管理システムの導入を検討する企業もあるでしょう。
しかし、重要インフラを担う企業などでは、すでにJP1、Zabbix、Splunk、ServiceNowといった監視・運用管理ツールが導入されているケースも多くあります。
これらのシステムをすべて入れ替えたり、法対応のためだけに大規模な改修を行ったりするには、多額のコストと長い開発期間が必要です。
そこで重要になるのが、既存システムを活かしながら、システム間の連携や人手に頼っている作業を自動化するという考え方です。
例えば、以下のような一連の業務を自動化できます。
- 監視システムからアラートを受信する
- 対象機器の情報や関連する資産情報を取得する
- あらかじめ設定した条件に基づいて処理を振り分ける
- 関係者や関係部署へ通知する
- 対応内容や処理結果を記録する
既存システムの役割を変えることなく、その間に発生する情報収集・判断・連絡・記録などの作業を補完することで、運用全体の効率化につながります。
重要なのは、既存環境をすべて刷新することではなく、現在の運用に不足している機能や、人手に頼っている作業を見極めることです。
- ユーザー追加課金がない仕組み
利用担当者が増えてもライセンスコストが変わらないモデルを選ぶ。 - 標準機能/コード記述で拡張できる自由度
オプション追加ごとに課金されるのではなく、APIや標準スクリプト(Python等)で柔軟に機能拡張できる設計。 - 国内サポートによる間接コストの削減
海外対応ではなく日本語で迅速にやり取りできるサポート体制により、現場の人的負荷(間接コスト)を抑える。
4. 既存システムの「隙間」を埋める運用自動化ツール「Kompira」
こうした既存システムと人の作業との「隙間」を埋める仕組みとして活用できるのが、運用自動化サービス「Kompiraシリーズ」です。
Kompiraシリーズは、既存の監視・運用管理システムと連携し、アラートの集約・判断、インシデント対応、関係者への通知、作業の実行などを自動化できます。
例えば、監視システムでアラートが発生した際、担当者が手作業で行っていた情報収集や連絡、記録といった一連の作業をワークフローとして自動化できます。
具体的には、次のような流れです。
① アラートの受信・集約
JP1、Zabbix、Splunkなどの監視システムから、WebhookやAPIなどを利用してアラートを受信します。
複数の監視システムから発生するアラートを集約することで、情報を一元的に扱いやすくなります。
② 情報の取得・照合
受信したアラートの内容をもとに、対象機器や関連するシステムの情報を取得します。
CMDBなどの資産管理情報と連携することで、対象機器の製品名や管理情報などを確認し、後続の対応に必要な情報を整理できます。
③ 判断・処理の自動化
あらかじめ設定したルールやワークフローに沿って、アラートの重要度に応じた処理を実行します。
例えば、不要なアラートを除外したり、緊急度に応じて担当者への通知先を振り分けたりすることが可能です。
④ 関係者への通知・対応記録
メールやチャット、自動音声電話などを利用して、担当者や関係部署へ通知します。
また、ワークフローの実行結果や対応履歴を記録することで、後から処理内容を確認しやすくなります。
このように、既存の監視環境を活かしながら、検知後の情報収集・判断・通知・記録といった業務を自動化することで、インフラ担当者の運用負荷を軽減できます。
5. Kompiraシリーズで実現する運用負荷の軽減
Kompiraシリーズには、能動的サイバー防御法への対応に関連する運用業務を支援できる製品があります。
「Kompira Sonar」は、ネットワーク内のサーバーやネットワーク機器などの構成情報をエージェントレスで自動収集するサービスです。

ネットワーク内の機器を定期的に探索し、新たに検出された機器や構成変更を把握できます。
これにより、手作業による情報収集や台帳更新の負担を軽減し、最新のシステム構成を把握しやすくなります。
対象機器の情報を継続的に管理することで、届出に必要な情報の整理や、構成変更時の確認業務にも活用できます。
「Kompira AlertHub」は、複数の監視システムから発生するアラートを集約し、ルールに基づいて必要なアラートを選別するサービスです。

監視システムごとに異なるアラートを一元的に扱い、重要度や条件に応じて処理を振り分けることができます。
不要なアラートへの対応を減らし、重要なインシデントの見落とし防止や、初動対応の迅速化を支援します。
「Kompira Pigeon」は、電話を利用したエスカレーションを自動化するサービスです。

Kompira AlertHubや監視システムと連携することで、重要度の高いアラートが発生した際に、担当者への自動通知や電話による呼び出しを行えます。
夜間・休日など、担当者が常時監視できない時間帯でも、必要な連絡を迅速に行える体制づくりを支援します。
「Kompira Enterprise」は、システム運用における定型作業や複雑な処理を自動化できるサービスです。

インシデント発生時の情報収集やシステム操作、関係者への連絡など、複数の工程にまたがる作業を一連のフローとして実行できます。
これにより、担当者ごとに異なっていた対応手順を標準化し、対応品質の均一化や作業負荷の軽減につなげられます。
「Kompira Greac」は、システムへのリモートアクセスを安全に管理するためのサービスです。作業者やアクセス履歴を管理し、リモート作業の統制を支援します。
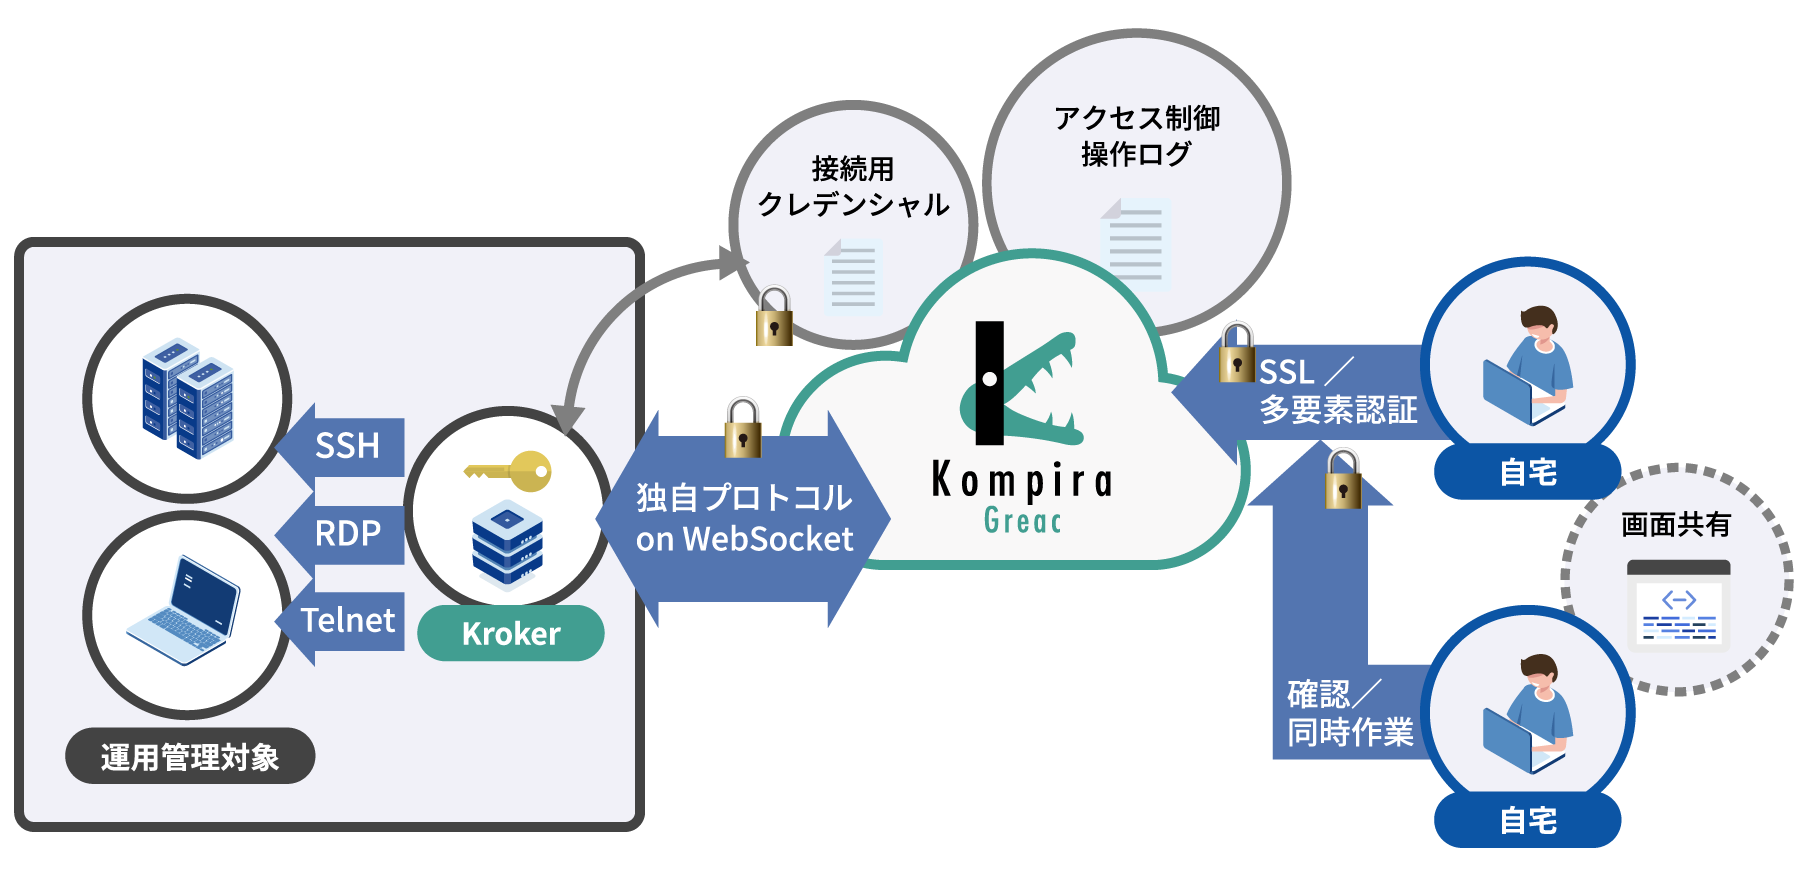
インシデント対応などでリモート作業が必要になった際にも、誰がいつアクセスし、どのような作業を行ったのかを確認しやすくなります。
また、作業者同士で画面共有を行い、ダブルチェックも可能です。
このように、Kompiraシリーズを組み合わせることで、構成情報の把握からアラート対応、緊急連絡、作業の実行・管理まで、インフラ運用に関わるさまざまな業務を効率化できます。
6. まとめ:能動的サイバー防御法への対応は「運用の自動化」から
能動的サイバー防御法への対応では、セキュリティ製品による防御だけでなく、システム構成の把握やインシデント発生時の情報収集・報告・連絡など、日々の運用体制を整えることが重要です。
特に、すでに複数の監視・運用管理システムを利用している企業では、それらをすべて刷新するのではなく、既存環境を活かしながら必要な機能を補完する方法も選択肢になります。
Kompiraシリーズでは、
• 構成情報の自動収集:システム構成や機器情報の把握を支援
• アラートの集約・選別:重要なアラートの把握と初動対応を支援
• 緊急連絡の自動化:夜間・休日を含む関係者への通知を支援
• インシデント対応の自動化:情報収集や定型作業をワークフロー化
• 作業履歴の管理:リモートアクセスや作業状況の確認を支援
といった形で、法対応に関連するインフラ運用業務の効率化を実現できます。
能動的サイバー防御法への対応を、新しいシステムの導入だけで考えるのではなく、まずは現在の運用環境にどのような負荷や手作業が残っているのかを見直してみてはいかがでしょうか。
Kompiraシリーズは、既存システムと柔軟に連携しながら、インフラ運用におけるさまざまな作業を自動化できます。
能動的サイバー防御法への対応や、インシデント対応の運用負荷に課題を感じている方は、ぜひKompiraシリーズをご検討ください。

Kompiraシリーズは、「安さ」だけではなく
「運用のスケールに合わせた合理的な価格構造」で
企業のIT運用をサポートします。
●Kompiraシリーズの無料トライアル・ご相談
システム運用自動化に関するご相談は、
フィックスポイントへ!
トライアルお申し込み:https://kompira.jp/trial
お問い合わせ:https://kompira.jp/contact